要点
- EDRの機能と、専門家が監視・調査するMDRの契約範囲を分けて確認する。
- 対象OSと記録の保持に加え、警告の確認者、隔離の承認者、夜間の連絡先を決める。
- 追加契約と人的対応を含む総費用を揃え、PoCで調査から隔離・解除まで試す。
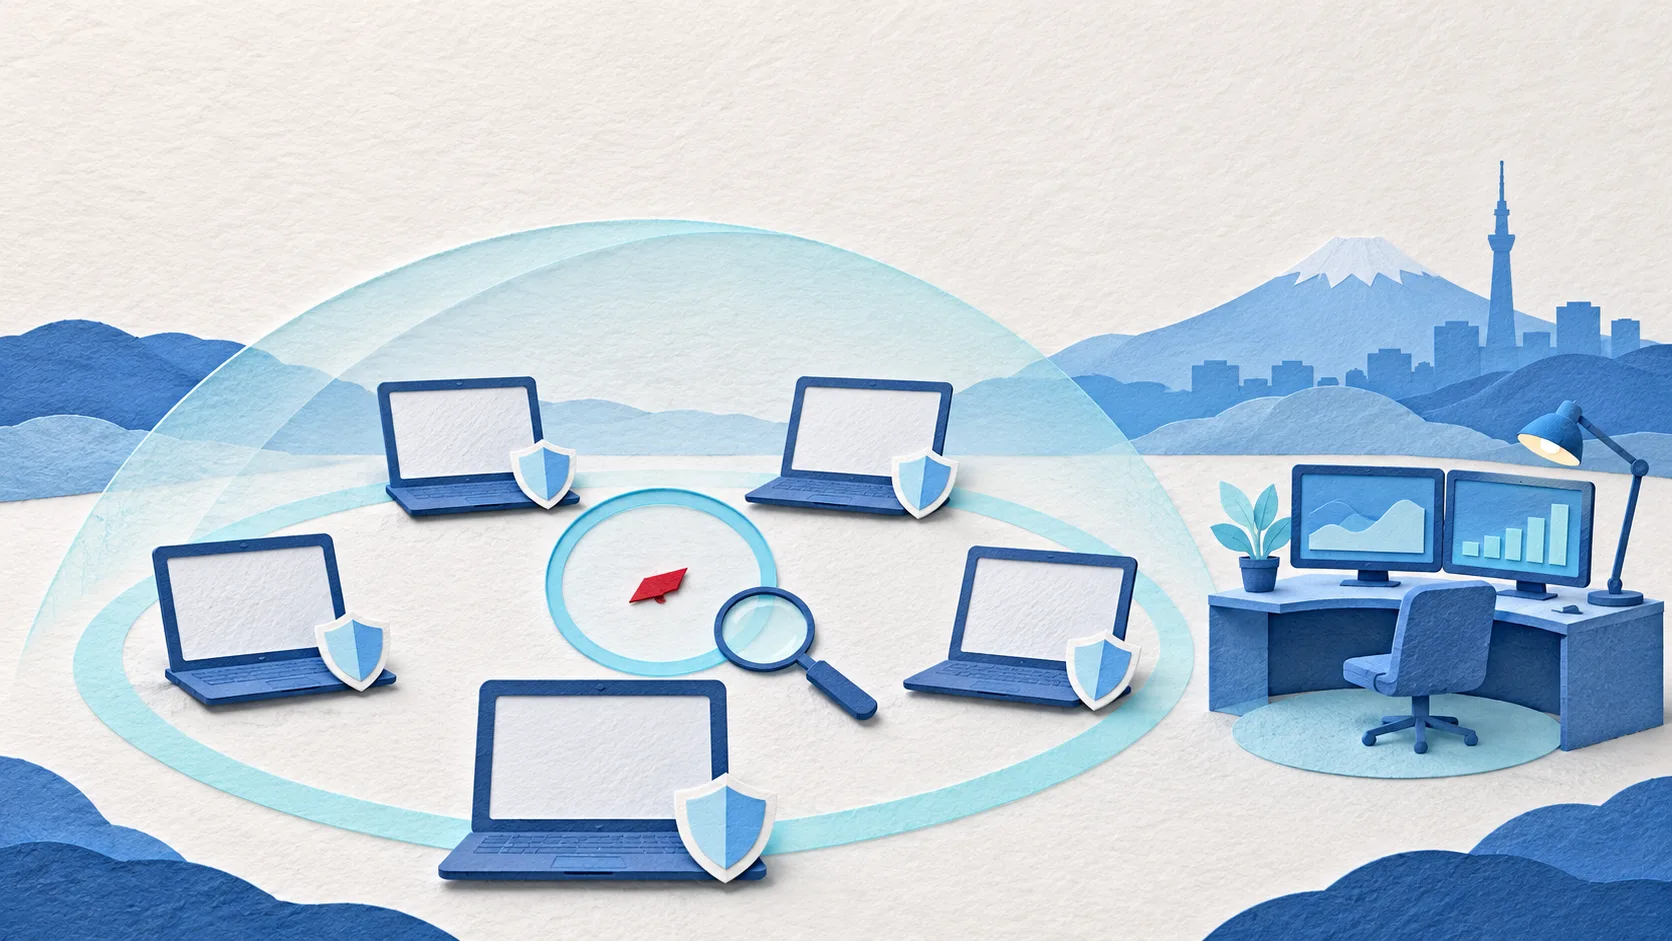
EDRは、パソコンやサーバーなどの端末で起きた不審な動きを記録・検知し、原因の調査や封じ込めを助ける仕組みである。選ぶときは検知機能だけでなく、警告を誰が見て、どの権限で隔離し、業務をどう戻すかまで決めたい。
候補の入口は、Microsoft環境と人数条件を確認するDefender for Business、端末以外の情報も合わせて調べるCrowdStrike Falcon Insight XDRやSophos XDR、ルールと手動対応を確認するESET Inspect、自動修復や接続断時の動作を試すSentinelOne Singularity Endpointだ。ただし製品名だけでは有人対応の範囲は決まらない。必要なOS、夜間の連絡先、対応権限と総費用を揃えて比べよう。
EPPは、端末への侵入や悪意あるファイルの実行を防ぐための保護機能を指す。EDRは、端末の動きを継続的に捉え、不審な挙動を調査し、必要に応じて端末隔離などの対応を行う。両方を同じ製品で提供する場合もあるが、予防機能があるだけで、必要な調査履歴や対応操作まで使えるとは限らない。
XDRは端末に加えて、認証、メール、ネットワーク、クラウドなど複数の情報を関連付けて調べる考え方だ。接続できる製品や必要な追加契約は異なる。MDRは、専門家による監視、調査、対応をサービスとして受ける形である。どこまで代行するかは契約次第で、電話連絡だけの場合と、承認のもと隔離まで実施する場合では役割が違う。
例えば深夜に経理担当者の端末から不審な通信が出た場合、EDRは端末のプロセスや通信の手掛かりを示し、XDRは必要な連携があれば認証やメールの情報も合わせて見る。MDRを契約していれば、合意した範囲で外部の担当者が調査や連絡を担う。いずれも、経理業務を止めてよいか、外部への報告が必要かは自社で判断する場面が残る。
まだEDRが必要か、ほかの対策を優先するか迷う場合は、セキュリティツールの種類と選び方で役割を整理するとよい。製品を入れても、通知先が不在なら対応は進まない。
以下は2026年11月13日確認の各社公式資料を基にした候補の入口である。機能は契約する版、対象OS、設定に左右される。表は性能順位や検知率の比較ではない。24時間の有人対応は製品ライセンスに当然含まれると考えず、サービスの名称と契約範囲を確かめる。
| 製品 | 調査・対応の入口 | 検討しやすい条件 | 契約前の確認 |
|---|---|---|---|
| Microsoft Defender for Business | 端末保護、検知と応答 | 300ユーザー以下でMicrosoft環境を使う | 対象OS・サーバー、既存契約、有人対応 |
| CrowdStrike Falcon Insight XDR | EDRと認証・クラウド等の情報を統合 | 端末外の情報も使い調査したい | 必要モジュール、契約に含むEDR、MDRの範囲 |
| ESET Inspect | ルール、プロセス停止、端末隔離など | 調査担当がルールや対応を扱う | 対応版、収集・保持、必要な構成と有人対応 |
| Sophos EDR/XDR | XDRで複数の情報を関連付けて調査 | 端末と既存ツールの情報を合わせたい | 連携先、必要な版、MDRの契約 |
| SentinelOne Singularity Endpoint | 端末保護、EDR、自動修復 | 自動対応の条件や接続断時の動きを検証したい | OS別機能、復旧条件、MDRの契約 |
Microsoft Defender for Businessは小規模企業向けの端末保護製品で、検知と応答を提供する。単独購入またはMicrosoft 365の対象プランの一部として購入できる。公式ページの条件は最大300ユーザー、1ユーザーあたり最大5台である。Microsoft 365を利用中なら、すでに契約に含まれるかを先に調べると重複購入を避けやすい。
Windows以外にmacOS、iOS、Androidも公式ページに挙がるが、同じ機能がすべてのOSで使えるとは限らない。サーバーの対象と追加契約、ログの保持期間、管理者の対応操作を確認する。製品の自動応答と、人が夜間にアラートを見て連絡するサービスも分けて見積もろう。
Falcon Insight XDRは、EDRとアイデンティティ、クラウド、モバイルの情報を統合して調査する製品として説明されている。端末だけでは分からない認証やクラウド側の動きも調査したい場合に候補になる。どの情報が実際に入るかは導入するモジュールと連携設定を確認する。
料金ページに並ぶバンドル名だけで、すべてに必要なEDR機能が含まれると判断しない。Insight XDRを使える契約、対象台数、保存期間を販売元に確認する。Complete Next-Gen MDRは有人のMDRサービスとして別に確認し、監視、連絡、封じ込めや修復の責任分界を契約書に残す。
ESET Inspectのオンラインヘルプは、カスタマイズ可能なルール、侵害の指標の検索、実行ファイルのブロック、プロセス終了、ネットワーク隔離、リモートシェルを説明する。調査担当が検知ルールを確認し、根拠を追って対応したい場合の候補だ。手動と事前定義したシナリオによる自動対応があるため、実際に有効にする操作と承認者を決めたい。
ヘルプにはWindows、macOS、Linuxへの対応が示されるが、必要なOSの版や機能差は導入構成で確認する。クラウド版の収集はすべての下位イベントを保存するわけではなく、疑わしいものに限定されると説明される。調べたい事象が残るか、保持期間と併せて試す。有人の監視・対応が必要なら製品とは別にサービスの有無と範囲を確認する。
Sophos XDRは、端末を含む複数の情報から不審な活動を調査し、対応するための製品だ。公式説明ではケースの自動作成、調査に使うクエリ、プロセス終了やネットワーク隔離などの対応が示され、XDRのサブスクリプションにはSophos Endpointが含まれる。既存のメールやファイアウォールも含めて調べたい場合は、実際の製品・版が連携対象か確認する。
自動対応が業務端末に影響する条件と、解除の権限は事前に決める。公式ページは24時間365日のSophos MDRを別のサービスとして紹介している。XDRを購入しただけで同じ人的対応が得られると考えず、連絡時間、隔離の承認、復旧支援の範囲を確認する。
Singularity Endpointは、EPP、EDR、自動修復を統合する製品として説明されている。公式ページはオンラインとオフラインの端末保護やロールバックにも言及する。外出先で通信が途切れる端末や、自動修復を検討したい環境で候補となる。
ただし接続断中に使える検知・操作、復帰後の記録送信、ロールバックが成立するOSや前提条件は契約と実機で確認する。必要な操作が、どの時点で管理画面へ反映されるかも試したい。24時間の有人対応は公式ページで紹介されるWayfinder MDRの範囲を別途確認する。
例えば情報システム担当が複数名いて、通常時の警告を毎日確認できるなら、実際に担当者が管理画面を使い、プロセスのつながりと通信先から判断できるか試す。ESET InspectのルールやSophos XDRのケース管理などは、使う人の経験と作業時間を前提に比べたい。担当者が休暇中に不在となる時間も、誰が引き継ぐか決める。
担当が少なく営業時間外に通知を見られないなら、製品の操作性だけで決めず、MDRや監視委託の内容を先に見積もる。外部担当が警告を受けてから調査し、誰に何分以内に連絡するのか、連絡がつかないときにどこまで実行できるかを書面にする。サービス時間が24時間でも、すべてのインシデントの復旧作業を24時間代行するとは限らない。
外部の支援範囲を広く検討するなら、セキュリティ支援会社の比較も参考になる。日常監視、事故調査、復旧の支援は別々に契約される場合があり、同じ窓口かどうかを確認したい。
各製品に自動対応機能があっても、実行する範囲は自社の承認ルールで制限する。誤検知によって店舗端末や業務サーバーを止める影響は大きい。隔離を実施する人、例外を承認する人、解除後に正常を確認する人を決め、履歴を残す。
AIには警告や調査記録の整理、要約、確認票の作成を補助させる。入力するログの機密性と保存先を確認し、要約は元の記録と照合する。AIに無承認で隔離や解除を実行させず、影響範囲と実行可否は権限のある担当者が判断する。
比較時には、同じ端末・サーバー数、OS、契約期間、必要な保持期間と対応時間を各社に提示する。ユーザー単位と端末単位の価格をそのまま並べても、1人が複数台を使う環境では総額を比べられない。税、年払い、最低数量、更新時の条件も確認する。
各社で含まれる範囲が違うため、総額は条件を揃えた見積もりで確認する。安いライセンスを選んでも、夜間監視やサーバー分を後から足すと想定が変わりうる。製品購入費と自社の担当時間を分けて記録すると、内製と外注も比較しやすい。
PoCは製品の試用で終わらせず、実際の担当者と承認者を交えた小規模な検証にする。本番データへの影響を避けるため、試験端末、実施時間、利用する安全なテスト方法を事前に合意する。必要な記録が取れるか、受入基準を先に決めておこう。
例えば「警告を受けてから担当者が確認するまでの時間を記録し、承認後に試験端末を隔離・解除して業務アプリを再開できる」を受入条件とする。目標時間は自社の体制と業務影響から決める。試験結果と承認の証拠を残す方法は、セキュリティ対策の有効性と証跡の確認も役立つ。
ウイルス対策などのEPPは侵入や実行の防止を中心にし、EDRは端末の不審な動きの記録、調査、対応を支える。両方を同じ製品が提供する場合もあるため、必要な機能を契約単位で確認する。
製品が常時動作することと、専門家が24時間警告を調査することは別である。有人監視が必要ならMDRなどの契約で、時間帯、連絡、実際の対応範囲を確認する。
まず端末で調査と対応ができることを確認する。認証、メール、クラウドなどの情報も合わせて追う必要があればXDRを検討し、連携対象と追加費用を確かめる。
同じ対象数と契約期間で、製品、サーバーや連携の追加契約、ログ保存、導入、有人監視、事故時の支援、自社の担当工数を比べる。税や更新条件も確認する。
担当者が検知の根拠と影響を確認し、責任者の承認に従って解除する。正常な通信と業務アプリの再開を確認し、記録と必要な例外設定を残す。
まず対象端末・サーバーの一覧と、警告を確認できる時間帯を書き出そう。その一覧に必要なログ保持期間、隔離の承認者、夜間の連絡先を加え、候補各社に同じ条件で見積もりとPoCを依頼する。検知した後に誰が何をするかを試してから契約を決めたい。
以下はいずれも2026年11月13日に確認した。