要点
- 重要業務の許容停止、依存先、代替手段を事業部門と情シスで決める。
- 感染が疑われたら隔離と証拠保全を基本にし、調査と代替業務を並行する。
- 安全な復旧先、データと業務操作を確認し、責任者が段階的な再開を承認する。
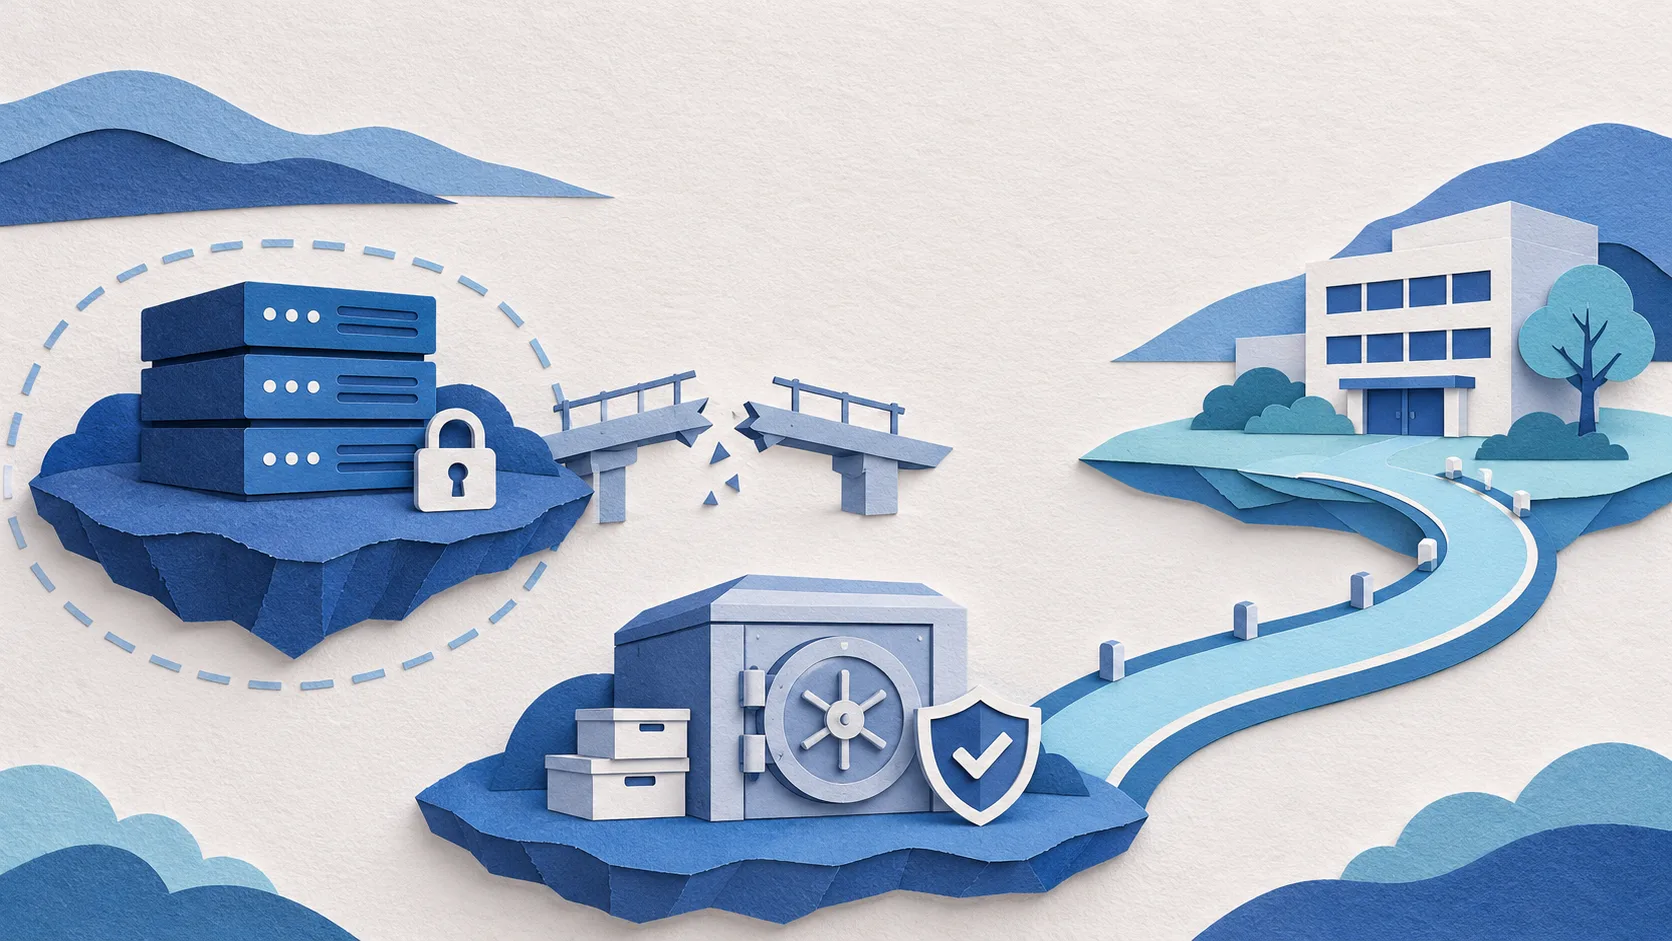
サイバーBCPとは、サイバー攻撃でシステムや情報を使えなくなったときに、重要な業務をどう続け、どの条件で再開するかを決めておく事業継続計画である。ランサムウェアへの備えでは、データの暗号化だけでなく、認証基盤やメールが使えない状態も想定する。バックアップを戻す順番だけでは、受注や出荷を再開できるかは決まらない。
まず事業責任者と情報システム担当者が、止められない業務、許容できる停止とデータ損失、代替手段、復旧の承認者を一緒に決める。そのうえで、侵害の調査と証拠保全、感染拡大の防止、クリーンな環境への段階的な復旧をつなげる。攻撃の実態は事案ごとに違うため、計画は判断の土台であり、実際の状況に応じて見直す。
災害BCPとサイバーBCPはいずれも業務の継続を目指す。ただし、サイバー攻撃では、施設が使えてもデータや認証情報を信用できない場合がある。インシデント対応は攻撃を調査・封じ込める活動であり、BCPと並行して進める。両者を切り離すと、早く再開した環境が再び侵害されるおそれがある。
| 取り組み | 主な判断 | つながり |
|---|---|---|
| 災害BCP | 拠点、人員、電力や物流が使えない中で業務を続ける | 代替拠点や連絡手段など共通の準備を使える |
| サイバーBCP | データ、ID、通信や委託先の利用可否が不確かな中で業務を続ける | 情報の信頼性と安全な再接続を加えて判断する |
| インシデント対応 | 被害を封じ込め、侵入経路や範囲を調べ、証拠を保全する | 調査結果を代替業務と復旧の判断へ渡す |
自然災害でも情報システムが停止することはある。違いは災害とサイバーを完全に分けることではなく、使えるように見える環境やアカウントも侵害されている可能性を前提に加える点にある。外部支援の範囲を検討するときは、BCP支援サービスの比較も参考になる。
最初に行うのはBIA(事業影響分析)である。業務が止まった場合の顧客、売上、安全、取引先への影響を時間の経過とともに整理し、業務ごとに優先順位を付ける。サーバーの一覧から始めるより、何の業務をいつまでにどの水準で戻すかから考えると、必要なシステムの抜けを見つけやすい。
例えば受注業務なら、受注画面だけでなく顧客・商品マスタ、在庫照会、認証、ネットワーク、帳票、倉庫との連絡が必要かを確認する。委託先やクラウドへの依存も含め、各依存先が停止または侵害された場合に、業務単位で何ができなくなるかを記録する。重要業務同士が同じID基盤に依存していれば、復旧順を別々に決めても実行できない。
許容停止時間は、業務を止めた影響が受け入れられなくなるまでの目安である。RTOは復旧までに目指す時間、RPOはどの時点までデータを戻すことを目指すかを示す。いずれも目標であり、実際の復旧時間や失われるデータの保証ではない。検知、調査、環境準備、データ復元、照合、承認にも時間がかかる。システムのRTOと業務全体の許容停止時間を混同しない。
仮に受注の許容停止を1日、データ損失の許容範囲を4時間と置いても、根拠となる取引量や代替処理能力を確認しなければ数字だけが残る。復元テストの実測と、手作業で処理できる件数を照らし合わせ、達成できない部分は目標の変更、代替手段の拡充、復旧能力の改善を判断する。この数字は説明用の仮定であり、一般企業に共通する基準ではない。
優先順位は「全部を最優先」にせず、最低限の業務水準も決める。受注を受けるだけなら暫定台帳で続けられても、在庫の確認なしに納期を確約できるとは限らない。例えば受付番号を発行し、在庫と納期は確認後に返答すると定めれば、受け付けと約束を分けられる。手作業の件数が能力を超えたとき、受け付けを制限する判断者も決める。
システムと保存先の方式を検討する際は、バックアップ・災害復旧サービスの比較で対象や復旧方式の違いを確認できる。どの方式を選んでも、業務上の許容値を満たすかは、利用する構成とテスト結果で判断する。
事故時は担当者が全員そろうとは限らない。判断者と代行者、連絡先、連絡が取れない場合の次の経路を、普段のID基盤や社内メールが使えなくても参照できる場所に保管する。連絡先の閲覧権限や更新担当も決める。
| 役割 | 主な判断・行動 | 引き継ぐ情報 |
|---|---|---|
| 事故対応責任者 | 対応を統括し、封じ込めや専門家への相談を判断する | 判明事項、未確認事項、判断時刻と根拠 |
| 事業責任者 | 停止・代替処理・段階再開の優先順位を決める | 処理能力、顧客影響、残るリスク |
| 情報システム・調査担当 | 隔離、調査、復元候補と安全性を確認する | 侵害範囲、証拠、依存先、未検証範囲 |
| 広報・法務・顧客窓口 | 事案に応じた社外連絡、契約・報告先の確認を行う | 確認済みの事実、連絡対象、回答窓口 |
社外の復旧支援会社、クラウド事業者、警察への連絡先も準備する。警察庁は、被害に遭った場合に最寄りの警察署またはサイバー犯罪相談窓口への通報・相談を案内している。法務、契約、報告先の要否や期限は事案ごとに担当者が確認する。社外への連絡文は、確認済みの事実と調査中の事項を分け、推測を確定情報として伝えない。
重要業務ごとに、代替作業の開始条件、入力項目、承認者、処理できる量、通常システムへ戻すときの照合方法を定める。紙や暫定台帳で受注を続ける場合も、誰が入力し、重複や誤出荷をどう防ぎ、誰が原本を保管するかが必要である。社外へ連絡する端末や回線についても、安全に利用できるかを別途確認する。
バックアップは重要データだけでなく、設定、アプリケーション、復号鍵へのアクセス、必要な手順書まで対象を確かめる。攻撃者が通常の管理権限からバックアップを消去・暗号化できないよう、保存先や権限の分離を検討する。CISAは重要データのオフラインかつ暗号化されたバックアップと、利用可能性・完全性を定期的に試すことを推奨している。保存先があるだけで、汚染前の復旧点や鍵を実際に使えるとは限らない。
復元テストでは、取得時点、復元先、担当者、開始から業務確認までの時刻を残す。バックアップ処理の成功、データの復元成功、利用者による業務再開はそれぞれ別の結果である。受注データを戻せても、認証や在庫照会が使えなければ出荷を判断できない。テスト対象外の依存先も記録し、未確認を成功に含めない。詳しい記録方法は復元テストの証跡と合格条件を参照できる。
計画の保管場所や代行者は、組織変更、委託先変更、認証方式の変更後にも見直す。連絡先が最新であっても、メールが使えないと参照できないなら代替経路として機能しない。訓練では計画を開くところから確認する。
電源については条件に注意したい。CISAは、ネットワークを一時停止することも影響機器を他の方法で切り離すこともできない場合、感染拡大を防ぐための例外として電源を落とす方法を記載している。その場合、揮発性メモリ内の証拠が失われる。日本での通常の初動は隔離と証拠保全を基本とし、切断できないなどの緊急例外は専門家と事故対応責任者が状況に応じて判断する。どちらかをすべての機器に一律適用する話ではない。
復旧を急ぐあまり、侵入経路が残る環境へ古いデータを戻したり、侵害された認証情報をそのまま使ったりすると、再感染につながり得る。身代金を支払っても復号が保証されるわけではない。警察庁は犯罪グループの活動資金になる懸念も示しており、支払いを復旧手段の前提にしない。
事故の進行中は、複数の担当者が同じ時刻に異なる作業を行う。誰が何を確認し、どの判断を下したか、未完了の対応は何かを共通の記録に残す。使う記録先自体が侵害の影響を受けていないかを確認し、機微情報の閲覧範囲も決める。情報をまとめる仕組みを選ぶ際は、インシデント管理ツールの比較で連絡や記録の扱いを確認できる。
再開の承認では、次の項目を対象業務ごとに確認する。すべての不確実性が消えると決めつけず、未確認の範囲と残るリスクを責任者が理解したうえで判断する。
一部の業務だけを再開する場合は、未確認の連携を止めたままにするなど、対象外を明確にする。暫定台帳からの再入力は二重受注や二重出荷を防ぐため、受付番号と処理状況を照合し、差異の解消者を決める。復旧後も再保護と監視を続け、異常時の停止権限を共有する。
次は架空の訓練例である。実際の環境操作や取引先への送信は行わず、会議で判断と不足情報を記録する。
条件:平日午前、受注システムのデータが暗号化され、共通ID基盤にログインできない。社内メールも使えず、在庫照会と出荷判断が止まった。原因と侵害範囲は調査中で、直近のバックアップの安全性は未確認。電話番号を記した紙の連絡先と、隔離状況を確認済みの別端末で利用する暫定台帳があると仮定する。ただし台帳を社外と共有する前に、利用権限と保存場所の安全性を確認する。
問い:誰が事故対応を指揮し、誰が受注の代替開始を承認するか。在庫を確認できない間、受注だけ受け付けるのか、出荷を保留するのか。顧客や倉庫へ、どの安全な連絡経路で、何が確定し何が不明だと伝えるか。復旧点とIDの安全性を確認できないまま、通常環境に戻してよいか。
記録:判断者、時刻、根拠、未確認事項、次の確認担当と期限を残す。暫定台帳には受付番号、顧客から受けた内容、在庫未確認、出荷保留、確認担当を記載する想定とし、実データは訓練に使わない。バックアップから何時点まで戻せるか不明なら、データ損失を確定せず、その確認を担当者に割り当てる。
中止条件:訓練中に実環境へ接続する操作、実データの入力、顧客への送信が必要になった場合は机上訓練を止める。実際の代替業務では、台帳や連絡端末の安全性を確認できない、在庫を照合できず誤出荷を防げない、処理量が管理能力を超える場合に該当作業を止め、責任者が再判断する。訓練で回答が出たことと、実際に復元できたことは別である。
よくある失敗は、復旧順位をサーバーの重要度だけで決め、共通IDや取引先との連絡を後回しにすることだ。システムが起動しても担当者がログインできなければ、業務は戻らない。別の失敗は、最終バックアップだけを安全とみなし、攻撃前の時点かどうかや復元後の照合を省くことだ。最新の復旧点が最も安全とは限らない。
AIは、事前に許可された情報の範囲で業務一覧から依存先の確認漏れを洗い出したり、訓練の問いや連絡文の下書きを作ったりする補助に使える。入力先の利用条件と社内規程を確認し、顧客情報、認証情報、機微なログを無断で入力しない。AIの出力は事実確認が必要な候補である。隔離、電源、顧客連絡、復旧先への接続、業務再開の判断と承認は、権限を持つ責任者が専門家や関係部門と行う。
サイバーBCPは攻撃の影響下で重要業務を続け、再開するための計画である。インシデント対応は被害の封じ込め、調査、証拠保全などを担う。調査結果を業務継続と再開の判断に渡し、並行して進める。
RTOとRPOはそれぞれ復旧時間と復旧時点の目標であり、達成の保証ではない。調査、準備、復元、業務確認と承認を含む条件を定め、テストの実測と照らして不足を改善する。
警察庁は感染端末をネットワークから隔離し、ログが消失する場合があるため電源を落とさないよう案内している。切断できないなどの緊急例外は、証拠への影響と拡大防止を踏まえ、専門家と事故対応責任者が判断する。
バックアップ処理の成功だけでは判断できない。安全な復旧点と復旧先、認証や依存先、データの整合性、実際の業務操作を確認し、残るリスクを踏まえて責任者が再開を承認する。
侵入経路、侵害範囲、認証情報への影響、バックアップの取得時点と安全性、復旧先がクリーンと判断できるかを確認する。不明な点は未確認として残し、再感染を防ぐ対処と段階的な再開を判断する。
まず事業責任者と情報システム担当者で受注など一つの重要業務を選び、許容停止、依存先、代替手段、連絡経路、再開の承認者を一枚に書き出す。次にIDとメールが使えない条件で机上訓練を行い、実際の復元能力は別のテストで確かめる。未確認の点には担当者と確認日を付ける。
参考:警察庁「ランサムウェア被害防止対策」、IPA「ランサムウェア対策特設ページ」、CISA「#StopRansomware Guide」(確認日:2026年11月13日)。CISAの資料は米国の実務ガイドであり、日本の一律の法的要件を示すものではない。