要点
- Devinは開発に必要な調査、コード変更、テストを担当するコーディングエージェントである。
- 2026年11月20日時点の資料には、障害の初動調査、脆弱性の検出・仕分け、イベント起点の実行がある。
- 作業範囲、完了条件、実行権限と、変更後に人が確認する成果物を決めて導入する。
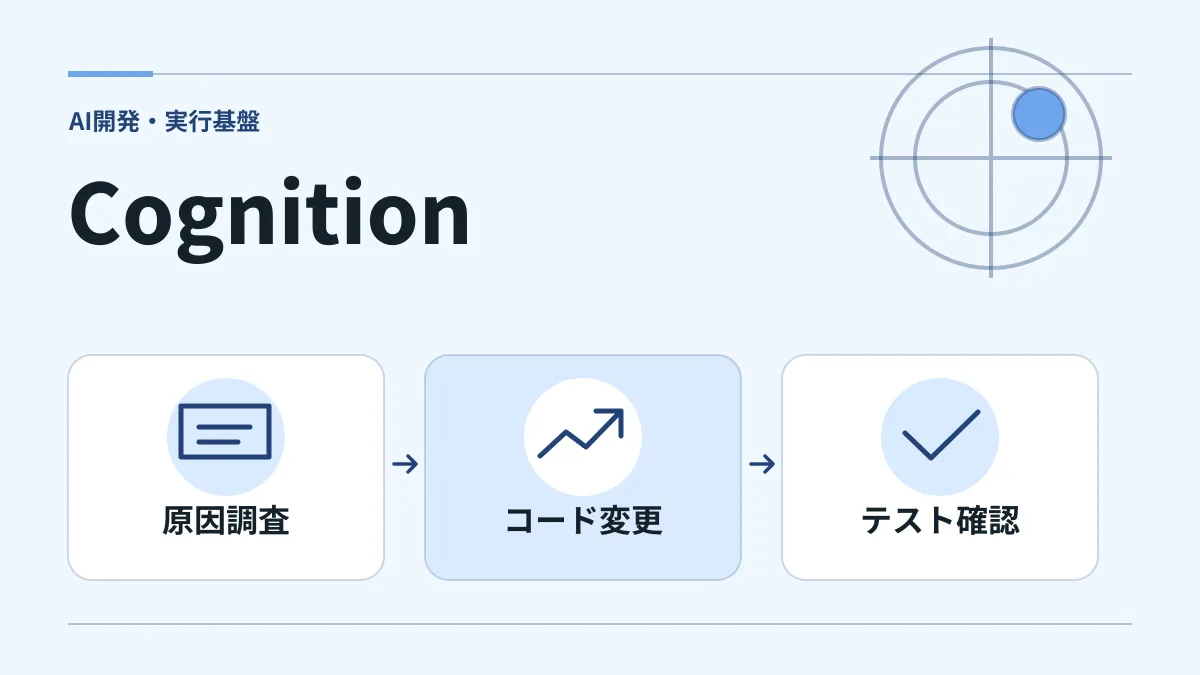
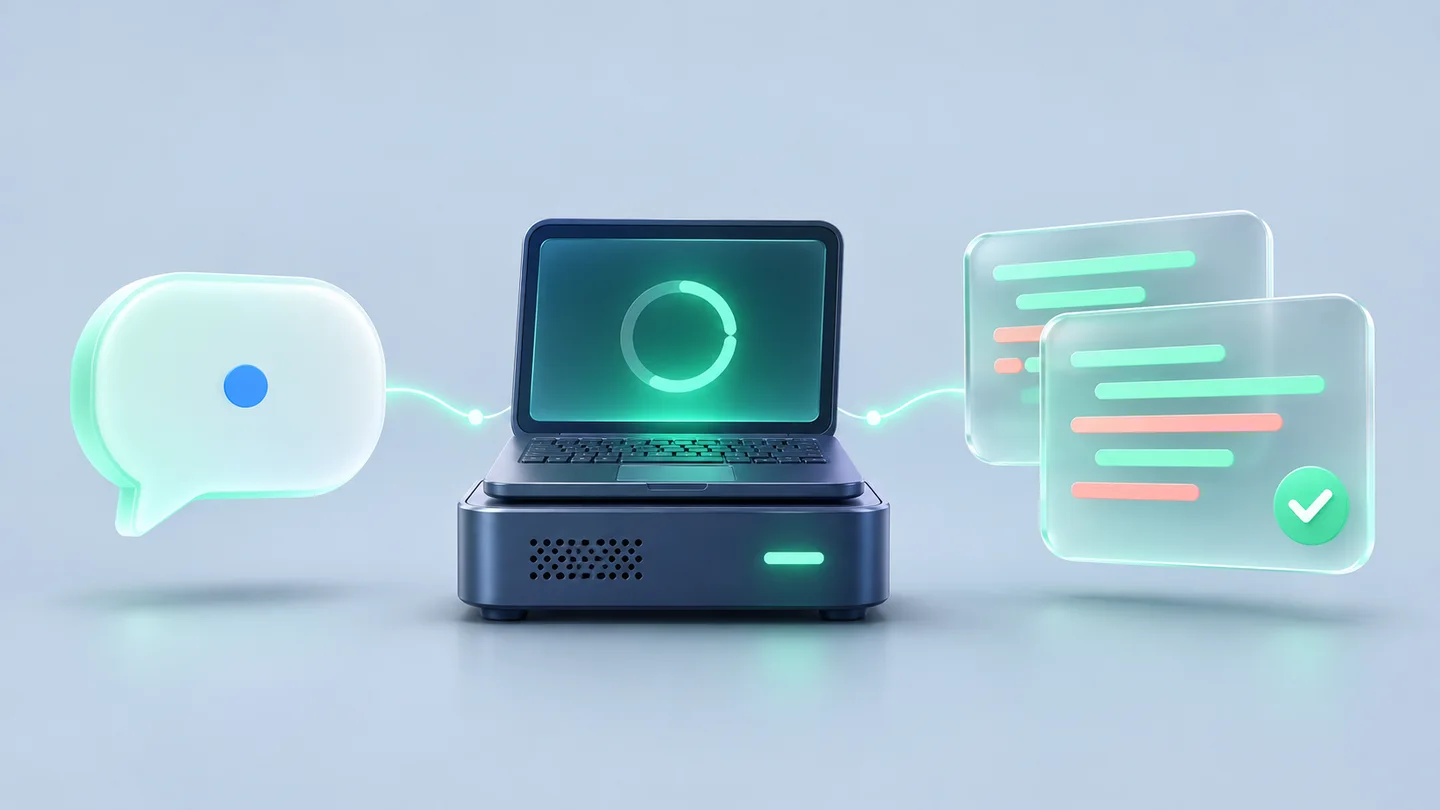
不具合の修正では、コードを書き換える前に原因を調べ、変更後にはテストで挙動を確かめる必要がある。CognitionのDevinは、こうしたソフトウェア開発の調査、コード変更、テストを担当する自律型のコーディングエージェントである。エンジニアが目的と制約を定め、実行作業を渡す使い方が中心となる。
入力として整理したいのは、対象の開発環境、起きている問題、期待する挙動、変更してよい範囲である。例えば「特定の入力で処理が失敗するため、原因を調べて修正し、同じ入力で再発しないか確認する」という依頼が考えられる。これは運用例であり、実行できる範囲は接続先や権限によって確認が必要だ。
成果の確認では、変更したコードだけでなく、調査で分かったこと、実施したテスト、未解決の条件を合わせて見る。テストを実行したことと、業務上の要件を満たしたことは別の確認項目である。受け入れ担当者が、期待する挙動と実際の結果を照合できる依頼にすることが重要だ。
2026年11月20日時点の更新情報として、9月の製品説明ではDevin Auto-Triage、Devin Security Swarm、Devin Automationsが紹介されている。Auto-Triageは障害調査の最初の確認を担い、Security Swarmは脆弱性を見つけて仕分ける。AutomationsはSlack、GitHub、Linearなどのイベントをきっかけに作業を開始する仕組みである。
これにより、毎回チャットを開いて依頼する運用に加え、発生したイベントから調査を始める運用が検討できる。ただし、障害の初動調査から本番の修復までを同じ権限で任せられると解釈する根拠はない。開始条件と、その後に許す操作を分けて確認する必要がある。
向くケースは、調査対象と完了条件を具体化できる修正や、繰り返し発生する開発作業である。導入時は、リポジトリへのアクセス、テスト環境、機密情報の扱い、変更を受け入れる担当者を確認する。料金と日本語での操作・出力の対応範囲は、公表資料では判断できず、利用条件の確認が必要だ。